
访问控制与配额
NPS 的访问控制分为管理面保护、客户端资源配额和代理访问策略。先限制谁能操作管理面,再限制每个客户端可以创建和消耗的资源,最后保护公开代理入口。
Web 管理面保护
生产环境不要将 Web 面板裸露在公网。推荐保持:
web_ip=127.0.0.1
web_open_ssl=false
然后使用 HTTPS 反向代理、VPN 或受控管理网段访问。确需远程直连时,绑定受控网卡并启用 web_open_ssl=true、证书和私钥路径。
首次启动会随机生成 web_password、auth_key 和 auth_crypt_key。这些值不可提交到仓库或写入公开截图。可额外开启图形验证码:
open_captcha=true
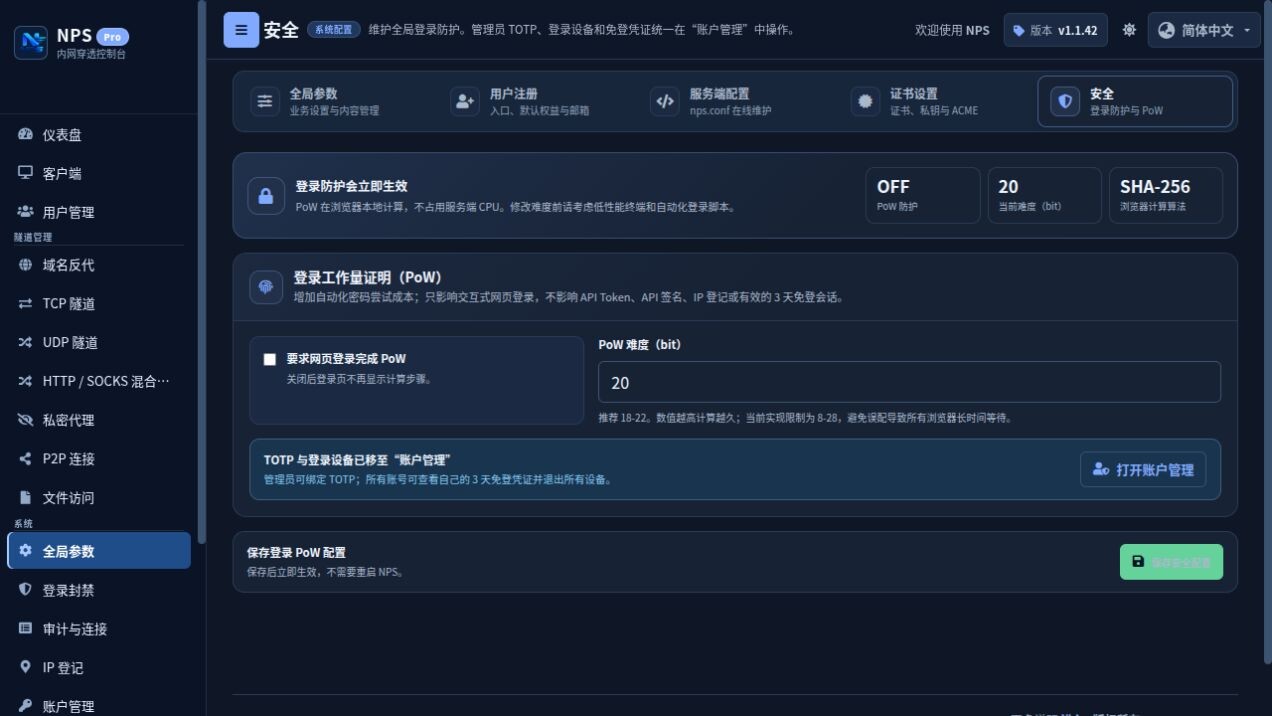
需要进一步抵御自动化爆破时,可在「系统 → 全局参数 → 安全」开启登录 PoW。浏览器会先计算 pow_bits 指定难度的 SHA-256 工作量证明,服务端只保存 短期挑战,不保存登录内容;默认关闭,低性能终端可能需要更长等待时间。
Web 会话默认使用 conf/instance.key 派生的加密签名密钥。该文件只应由运行 NPS 的账号读取;删除它会让现有浏览器会话失效并在下次启动时生成新密钥。可用 instance_key_file 指定受控路径。
勾选“3 天内免登录”后,服务端会同时签发浏览器 Cookie,并在 conf/web_sessions.json 中登记该设备。免登 Cookie 只包含受 instance.key 保护的随机设备标识和凭据指纹;账号可查看并单独撤销设备,也可用“退出所有设备” 立即撤销该账号的全部网页会话和免登凭证。该文件权限为 0600,应随 conf 一起备份;损坏或无法读取时会拒绝恢复免登,而不是绕过校验放行。
登录页会使用服务端临时 RSA 公钥封装密码、页面随机 nonce 和毫秒时间戳;服务端按 login_max_skew(毫秒)校验时间窗口。为兼容旧版脚本,明文密码仍可被接受,但生产环境应使用 HTTPS,并保留默认的正数时间窗口。
同一来源连续登录失败会被短时限制;这只是补充措施,不能替代网络隔离。
普通用户支持用户名或绑定邮箱与密码登录;旧式客户端 VKey 登录可以单独通过 allow_user_vkey_login 关闭。开放注册时,登录页在“注册”旁提供“找回密码”,通过绑定邮箱的一次性验证码重置独立用户密码,成功后撤销旧会话与免登凭证。关闭注册同时关闭找回入口及接口;管理员账号和客户端 VKey 不在自助找回范围。邮件复用 SMTP 配置,生产环境仍需 HTTPS。详见用户体系。
管理员还可以在「系统 → 账户管理」中直接绑定 TOTP 双因素认证。生成密钥后, 用认证器扫描或手工录入,再输入当前的 6 位动态码确认;替换或关闭 TOTP 需要 管理员密码和现有动态码。保存后立即生效,并使旧管理员网页会话失效,避免旧 会话继续使用已更换的认证凭据。totp_secret 仍保存在 nps.conf,但无需手工 运行 nps -gen2fa 或重启。普通用户和客户端登录流程不变。
客户端和用户状态
管理员可为客户端和用户设置启用状态、到期时间、最大连接数、最大隧道数、带宽和累计流量限制。
| 控制项 | 作用 | 前提 |
|---|---|---|
| 最大连接数 | 限制客户端名下同时转发的数据连接。 | allow_connection_num_limit=true |
| 最大客户端数 | 限制普通用户可拥有的客户端数量;管理员分配和用户自建共用。0 表示不限制。 | 用户字段 MaxClientNum |
| 最大隧道数 | 限制普通隧道和 Host 域名规则的总数。 | allow_tunnel_num_limit=true |
| 带宽限制 | 限制客户端所有隧道共享的双向总传输速率,单位 KB/s;令牌桶允许短暂突发。 | allow_rate_limit=true |
| 流量限制 | 限制入口(公网→内网)与出口(内网→公网)累计字节数之和,单位 MB。 | allow_flow_limit=true |
| 到期时间 | 到期后暂停客户端或用户及其资源。 | 无额外开关 |
普通用户的 MaxClientNum 会统计其名下所有客户端,MaxTunnelNum 会统计这些客户端下的普通隧道和 Host 规则。管理员分配客户端与普通用户自建客户端都占用同一 MaxClientNum;客户端级限制只统计该单个客户端。详细归属关系和到期边界见用户体系。
IP 白名单与黑名单
NPS 支持全局、客户端和单个隧道/Host 三层来源控制。每一层都必须允许来源地址,请求才会继续:
- 全局名单:管理员在「系统 → 全局参数」的「全局参数」Tab 中通过“全局访问控制”卡片维护,作用于客户端连接、所有代理入口和管理面板。
- 客户端名单:作用于该客户端名下的资源。
- 隧道/Host 名单:只作用于单条资源。
每一层可以填写黑名单、白名单和名单优先级。只配置黑名单时,未命中的地址放行;只配置白名单时,仅命中地址放行。两种名单都有内容时,“黑名单优先”要求地址命中白名单且不命中黑名单;“白名单优先”则白名单命中可以覆盖黑名单,未命中两者的地址放行。规则支持 IPv4/IPv6 地址、CIDR 和 geoip:国家或分类;GeoIP 规则需要在 nps.conf 配置数据文件路径。geosite: 只用于混合代理的目标 ACL,不适用于来源 IP 名单。Web/API 新提交的名单会严格校验并拒绝无效规则;启动时如果历史 JSON 中存在无效行、超出规则上限或缺少 Geo 数据,整条策略会记录日志并进入拒绝状态,避免跳过坏规则后意外放宽黑名单或白名单。修正配置或恢复数据文件后,策略会在下一次刷新时恢复。
acl_max_rules 默认限制为每张黑名单、白名单或目标 ACL 各 1000 条有效规则;空行和以 #、; 开头的注释不计数。管理员维护的全局来源名单不受此用户配额限制。超过上限的历史策略会整体拒绝,并在日志中记录具体列表和数量。
GeoIP/Geosite 文件由 NPS 按 geo_reload_interval 周期检查,文件替换后会自动重新加载并重新编译运行中的名单,不需要重启进程。geoip_path 和 geosite_path 留空时会使用运行目录下的 conf/geoip.dat 与 conf/geosite.dat;默认路径同样会启动刷新检查,数据文件出现或被替换后即可生效。
资源还可以启用「仅允许已登记 IP」。未登记来源会被拒绝;访问者可在 /ip/register 输入管理员或客户端提供的登记密钥,将当前访问地址登记一段有限时间。可为客户端配置独立登记密钥和时长上限,也可配置 public_register_key,让一个公共登记密钥对所有启用此选项的客户端资源生效。登记只存在内存中,NPS 重启后需要重新登记。
可选的独立登记页监听只提供登记页面,不暴露管理面板:
ip_register_ip=127.0.0.1
ip_register_port=0
# 需要独立 HTTPS 时同时填写:
# ip_register_cert_file=conf/register.pem
# ip_register_key_file=conf/register.key
将 ip_register_port 设为非 0 才会启用;默认回环绑定。需要让其他机器访问时,应明确绑定受控网卡,优先启用 HTTPS。allow_x_real_ip 默认开启(true):页面经过反向代理时会读取代理覆盖的 X-Real-IP(无效时回退到 X-Forwarded-For 首地址),只有显式关闭后才直接使用 TCP 对端地址;也支持用匹配的 X-NPS-Http-Only 密钥只为特定入口开启真实 IP 头。页面会明确显示当前使用的是反代传递的公网 IP 还是 NPS 看到的代理 IP;浏览器本身不能可靠地直接提供公网 IP。http_forwarded_trust_mode=legacy 保持历史兼容行为;改为 strict 后,只有 TCP 对端命中 trusted_proxy_ips 才会读取其转发来源头,因此 Docker + Nginx 场景需要在启用严格模式时显式填写代理网段。若登记页或管理面板直接暴露在公网且可被任意客户端直达,应显式关闭 allow_x_real_ip,防止伪造请求头绕过 IP 规则。
严格 IP 策略依赖 NPS 实际看到的来源 IP。若 NPS 位于 CDN、反向代理或四层负载均衡之后,先确认源地址传递方式;不要把可由任意客户端伪造的 HTTP Header 当作网络访问控制依据。
代理认证
域名代理使用所属客户端的 Basic 认证。HTTP 正向代理和 SOCKS5 默认也继承 客户端 Basic;如果混合代理规则配置了独立的 proxy_auth 账号,则优先使用 该规则的账号,不再回退到客户端 Basic。独立认证支持一行一个 用户名:密码,列表中只显示是否已配置,不返回密码明文。公开 SOCKS5 或 HTTP 正向代理时必须设置强密码,并同时配合防火墙和 IP 白名单,避免成为开放代理。
TCP 后端如需感知真实访问来源,可使用 PROXY Protocol;后端必须显式支持该协议。
端口与本地转发限制
使用 allow_ports 限制客户端可创建的服务端监听端口:
allow_ports=9001-9009,10001,11000-12000
使用 allow_local_proxy=false 禁止规则转发到 NPS 服务器本机。开启本地转发后,规则创建者可能访问 NPS 所在网络可达的服务,应仅向可信管理员授予该权限。域名代理的网络边界见域名代理与路由。
公共验证密钥
public_vkey 可让没有预建客户端的连接使用公共密钥。除非明确需要临时接入,建议保持为空或删除该配置;使用独立客户端 VerifyKey 才能追踪归属、配额和到期状态。
审计与故障排查
- 配额或状态变更后,检查客户端和用户列表中的状态、到期时间、连接数和流量。
- 访问被拒绝时,检查全局黑名单、客户端黑名单、白名单、到期和配额,不要只检查隧道端口。
- 发生异常流量时,立即暂停受影响客户端,保留日志和
conf/备份,再分析来源。 - API 自动化应使用独立、可轮换的
auth_key,并将调用端限制在管理网络。